GizmoData Cloud at Customer
Toda a plataforma — plano de controle e planos de dados — nas suas contas de nuvem. Várias nuvens e regiões, uma interface, nada sai dos seus limites.
A melhor forma de executar DuckDB na nuvem, entregue na nuvem que você já usa: clusters GizmoSQL em EKS, GKE e AKS, catálogos DuckLake nos seus buckets, seu IAM e cofres de segredos, sua estrutura de observabilidade — instalados com Terraform e Helm, atualizados a partir de versões com tag e testes de fumaça.
Em produção na Vaden Automotive, na Summation e na Company Wrench
As três executam o GizmoData Cloud at Customer em produção, nas próprias contas de nuvem.
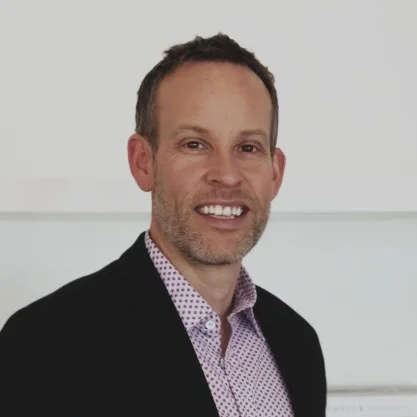
“At Vaden Automotive Group, GizmoData in our Cloud has changed how quickly we get from a question to an answer. Its MCP server connects our data directly to AI, so our team can ask questions in natural language and get real analysis through simple prompts, then turn those results into artifacts and working applications in a fraction of the time it used to take. That makes prototyping effortless and gives us rapid insights without long development cycles. It’s fast, lightweight, and delivers true business intelligence across our entire dealership group without the large price tag. GizmoSQL has become a core part of how we see and run our business.”Tradução livre: “No Vaden Automotive Group, a GizmoData na nossa nuvem mudou a rapidez com que passamos de uma pergunta a uma resposta. O servidor MCP dela conecta nossos dados diretamente à IA, então nossa equipe pode fazer perguntas em linguagem natural e obter análises reais com prompts simples, e depois transformar esses resultados em artefatos e aplicações funcionais em uma fração do tempo que isso levava. Isso torna a prototipagem descomplicada e nos dá insights rápidos sem longos ciclos de desenvolvimento. É rápido, leve e entrega inteligência de negócios de verdade em todo o nosso grupo de concessionárias, sem o preço alto. O GizmoSQL se tornou parte central de como enxergamos e conduzimos o nosso negócio.”
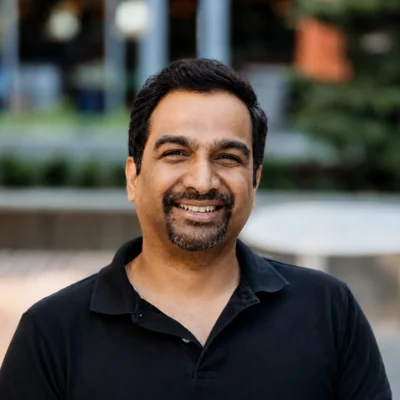
“We love [GizmoData Cloud at Customer] at Summation. Excited to see this as a publicly available service.”Tradução livre: “Adoramos o [GizmoData Cloud at Customer] na Summation. É empolgante vê-lo como um serviço disponível ao público.”
Tudo o que acessa os dados fica com você
O limite de confiança é sua conta. A GizmoData fica fora dele — publicando versões e atendendo às suas solicitações.
Por que as equipes escolhem Cloud at Customer
Residência de dados, escopo regulatório, compromisso de gasto em nuvem existente ou simplesmente uma equipe de plataforma que quer controlar o que opera — sem construir um serviço DuckDB do zero.
Sua conta. Seus limites.
O plano de controle do GizmoData Cloud at Customer, seu armazenamento de metadados PostgreSQL e todos os planos de dados GizmoSQL são executados nas suas contas de nuvem — suas VPCs, IAM, chaves KMS e políticas de rede. A GizmoData não tem acesso permanente aos seus dados.
Suas identidades, sem chaves estáticas
Os pods GizmoSQL acessam S3, GCS ou ADLS por IRSA, GKE Workload Identity ou identidade gerenciada do Azure. Credenciais necessárias ficam no seu Secrets Manager, Secret Manager ou Key Vault e são lidas por provedores externos de segredos.
Várias nuvens, ainda em um único console
Uma instalação do plano de controle gerencia planos de dados EKS, GKE e AKS simultaneamente — como nossas instalações atuais já funcionam. Padrões por região e governança de saída de dados entre regiões se aplicam exatamente como na nuvem pública.
Entregue como código
A infraestrutura usa Terraform no seu repositório; a plataforma é implantada com Helm pelo GitHub Actions, a partir de versões com tag e registro de alterações. Você revisa cada mudança como qualquer outra alteração.
Observabilidade sob seu controle
Grafana, Tempo e Prometheus com OpenTelemetry, integrados ao seu SSO, além de catálogos de instrumentação e logs de consultas em tabelas DuckLake que você pode consultar com o próprio GizmoSQL.
Operado junto com você
Chamados de suporte e incidentes da plataforma no portal, alertas Sev-1 por SMS e um teste de fumaça de ponta a ponta em cada versão, que provisiona um cluster real, executa uma consulta e reverte em caso de falha — antes de chegar a você.
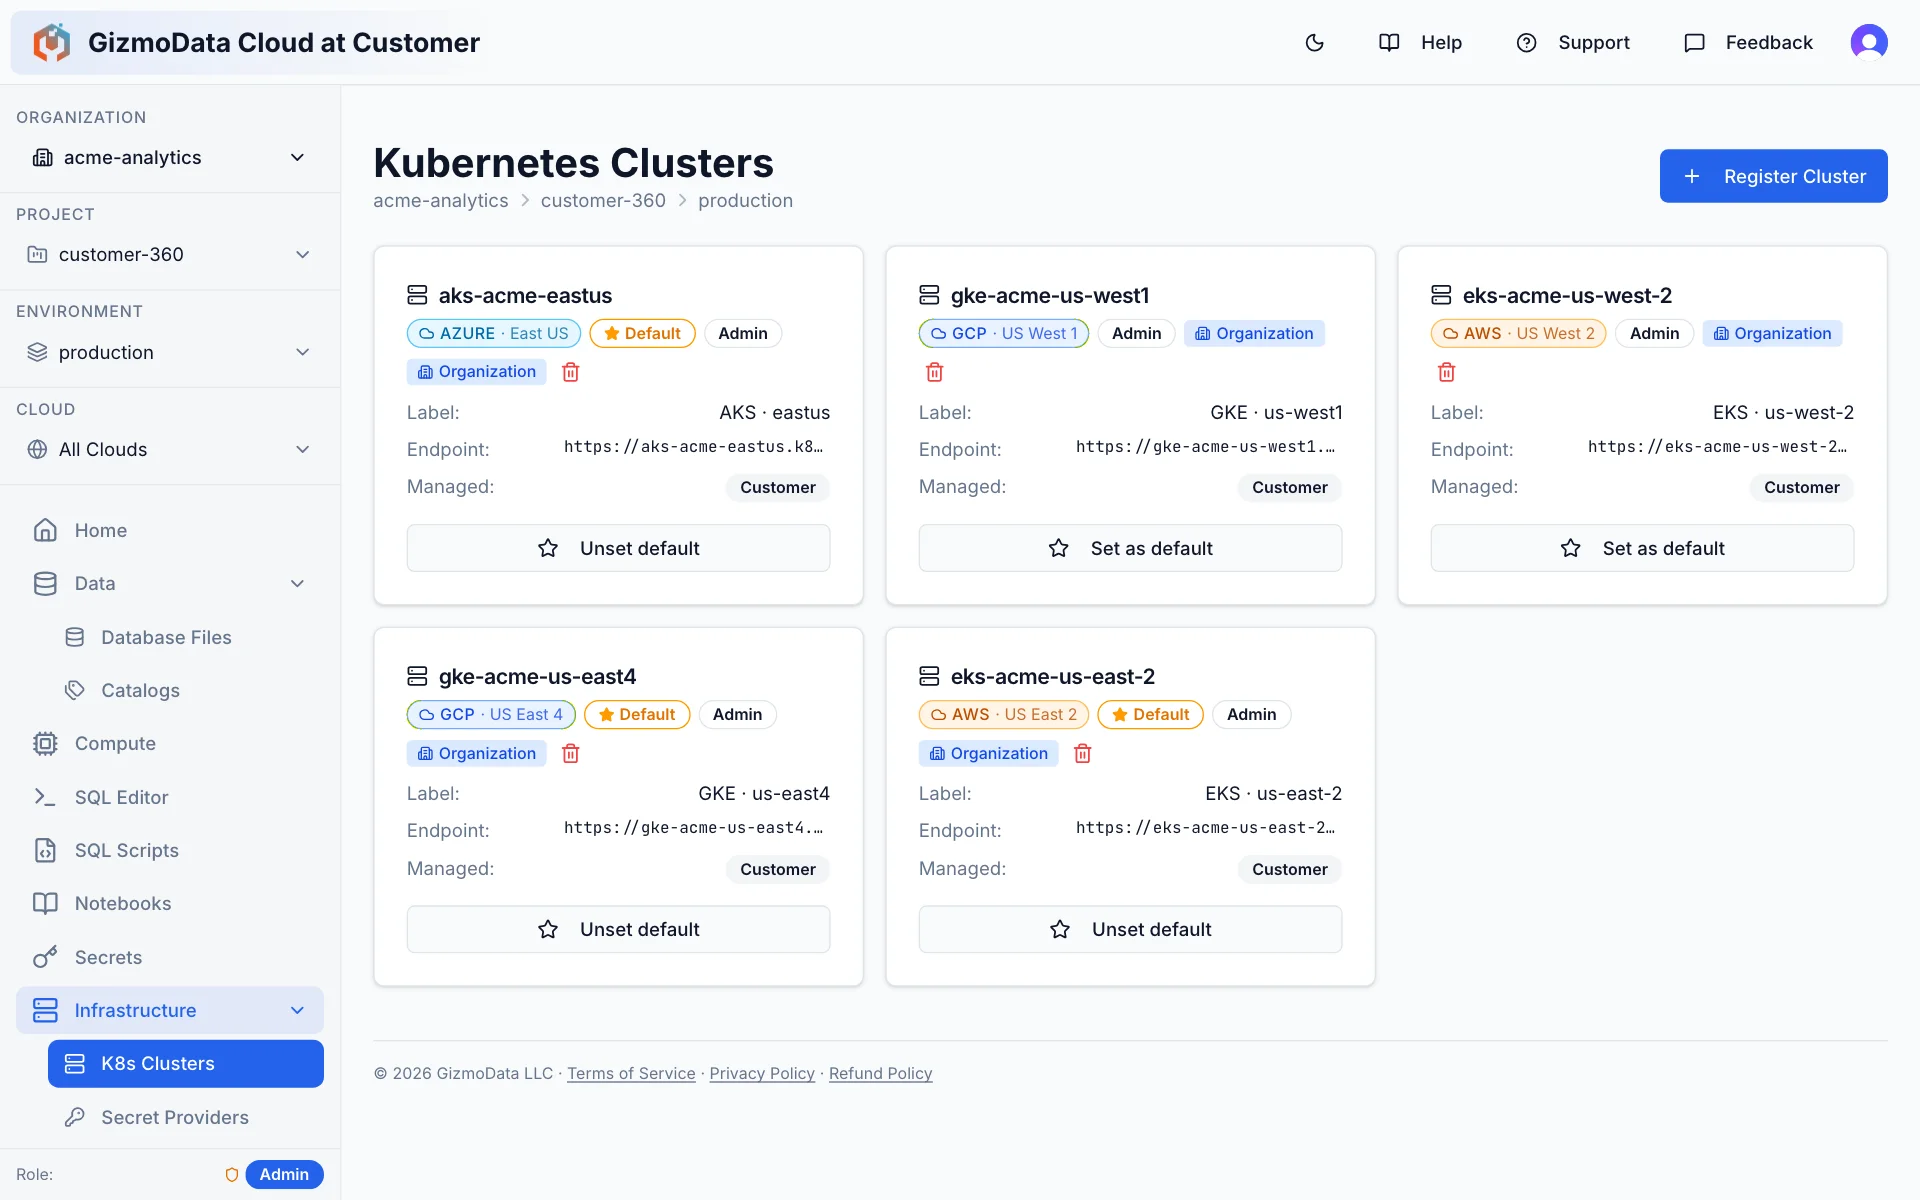
EKS, GKE e AKS lado a lado — como um único conjunto
Cadastre cada cluster com endpoint, região e domínio de ingresso, marque um padrão por nuvem em qualquer escopo e cada novo cluster GizmoSQL encontrará o destino adequado na hierarquia. Sandbox, homologação e produção são apenas ambientes — com seus padrões, regras de firewall e históricos de auditoria.
- Clusters gerenciados pelo cliente ou pela GizmoData, combinados livremente
- Configurações de instância por nuvem validadas em relação ao cluster de destino
- Perfis de agendamento de nós para conjuntos dedicados (Karpenter, Axion, spot)
- Domínios privados de ingresso e TLS terminado no NLB ou no pod por cluster
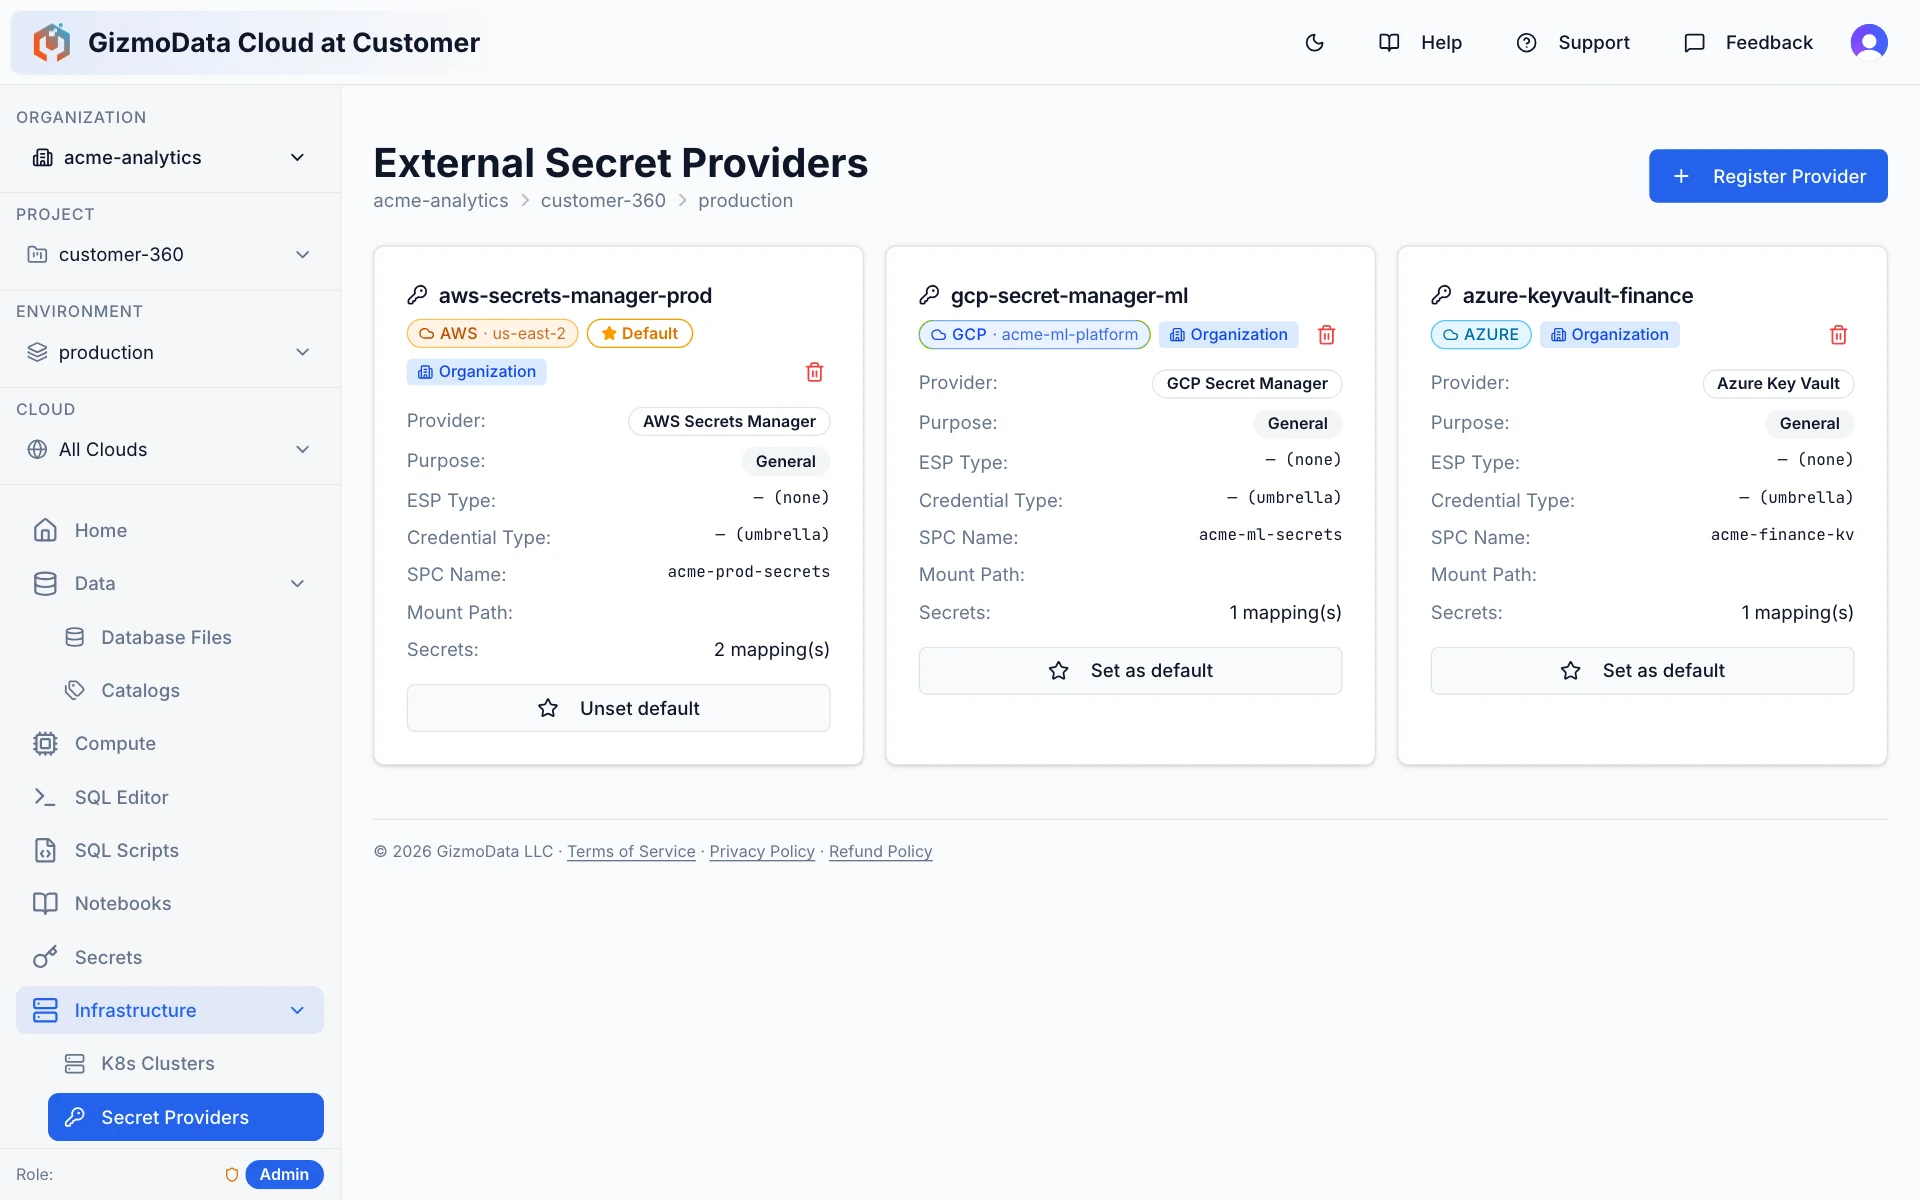
As credenciais nunca são copiadas para a plataforma
Provedores externos de segredos montam segredos do AWS Secrets Manager, GCP Secret Manager ou Azure Key Vault diretamente nos pods GizmoSQL pelo driver Secrets Store CSI. Identidades de carga de trabalho dão aos pods acesso a buckets por IRSA / Workload Identity, sem chaves. O que o plano de controle nunca armazena, ele nunca pode vazar.
- Um provedor por nuvem, definido como padrão por escopo — os catálogos o utilizam automaticamente
- Provedores específicos para credenciais PostgreSQL principal do catálogo e S3
- A rotação ocorre no seu cofre; os pods a aplicam na reinicialização
- Tudo o que você armazena no GizmoData Cloud at Customer é criptografado em repouso com uma chave sob seu controle
Da conta vazia à primeira consulta
O mesmo caminho seguido pelas instalações existentes — primeiro sandbox, depois homologação e produção pelo mesmo pipeline.
- 01
Contas e pré-requisitos
Você fornece uma conta de nuvem (ou uma por ambiente), uma zona DNS e um provedor de identidade. Nós fornecemos as políticas IAM — de privilégio mínimo, revisadas pela sua equipe de segurança.
- 02
Crie a base com Terraform
Kubernetes (EKS / GKE / AKS), conjuntos de nós nas configurações adequadas, PostgreSQL para metadados, armazenamento de objetos, cofres de segredos, certificados e DNS — a partir dos módulos Terraform da GizmoData, no seu repositório.
- 03
Implante o plano de controle
Instale a API e o portal do GizmoData Cloud at Customer com Helm a partir de uma versão com tag, inicialize sua organização e ambientes e conecte seu IdP. Comece pelo sandbox; homologação e produção seguem o mesmo pipeline.
- 04
Cadastre os planos de dados
Aponte o GizmoData Cloud at Customer para cada cluster Kubernetes, defina um padrão por nuvem e cadastre identidades de carga de trabalho, provedores externos de segredos, regras de firewall e perfis de agendamento de nós.
- 05
Primeiro cluster, primeiro catálogo
Crie um catálogo DuckLake no seu bucket e metastore, inicie um cluster GizmoSQL ao lado dele e execute a primeira consulta — normalmente no primeiro dia após ativar o plano de controle.
GizmoData Cloud vs. Cloud at Customer
Mesmo software, portal e modelo de objetos. A diferença está em quem opera o plano de controle e onde ficam os limites do ambiente.
| GizmoData Cloud | Cloud at Customer | |
|---|---|---|
| Onde o plano de controle é executado | Hospedado pela GizmoData | Sua conta de nuvem |
| Onde os planos de dados são executados | Clusters gerenciados pela GizmoData | Seus clusters Kubernetes |
| Onde ficam dados e credenciais | Seus buckets; segredos criptografados no plano de controle | Inteiramente na sua conta — seus buckets, seu cofre de segredos, seu KMS |
| Várias nuvens e regiões | Sim — um console | Sim — um console |
| Identidade | Login no GizmoData Cloud (SSO disponível) | Seu provedor de identidade |
| Atualizações | Disponibilizadas pela GizmoData | Versões com tag aplicadas pelo seu pipeline; testadas previamente |
| Condições comerciais | Baseado no uso | Licença GizmoSQL Enterprise e instalação e suporte |
| Ideal para | Equipes que não querem administrar infraestrutura | Ambientes regulados, com requisitos de residência de dados ou compromissos de gasto em nuvem existentes |
A melhor forma de executar DuckDB na nuvem
Uma afirmação ousada, então aqui estão os argumentos. O DuckDB é o mecanismo analítico mais rápido com que a maioria das equipes vai trabalhar — mas, sozinho, é uma biblioteca. O GizmoData Cloud at Customer é a plataforma que o transforma em um serviço seguro, multi-tenant e multinuvem: o GizmoSQL para servir as consultas, o DuckLake para os dados e tudo o que há em volta já resolvido.
DuckDB de verdade, servido adequadamente
O GizmoSQL envolve o mecanismo real do DuckDB em um servidor Apache Arrow Flight SQL — sessões simultâneas, TLS, autenticação e resultados colunares transmitidos para qualquer cliente Arrow. Não é uma fachada serverless sobre outro mecanismo.
Hardware adequado ao DuckDB
Análises em um único nó precisam de muita memória e disco local rápido. O GizmoData Cloud provisiona o GizmoSQL em instâncias otimizadas para memória e com NVMe local — AWS Graviton r8gd, GCP Axion C4A com SSD local e Azure Cobalt Epdsv6 — com ajustes de threads e memória aplicados automaticamente para cada nuvem.
DuckLake como recurso nativo
Catálogos lakehouse no S3, GCS ou Azure com metastore PostgreSQL são objetos nativos — montáveis em qualquer número de clusters, cientes da região, com navegação de esquemas sem computação e governança para evitar leituras entre regiões sem aviso.
Qualquer nuvem, qualquer região, um console
Um plano de controle gerencia simultaneamente planos de dados Kubernetes na AWS, no Google Cloud e no Azure. Posicione a computação perto de cada conjunto de dados e administre tudo com uma hierarquia, um conjunto de papéis e uma trilha de auditoria.
Controles empresariais sem o custo elevado
SSO/OAuth, permissões por catálogo, regras de firewall, segredos criptografados, identidades de carga de trabalho, catálogos de instrumentação e enfileiramento de consultas — os componentes que você teria de integrar já estão conectados.
Operação padronizada como software
Cada implantação é uma versão Helm com registro de alterações, teste de fumaça automatizado de ponta a ponta que provisiona um cluster real e executa uma consulta, e reversão em caso de falha. As atualizações são previsíveis — por escolha.
Perguntas frequentes
O que é o GizmoData Cloud at Customer?
Cloud at Customer é a opção de implantação em que a plataforma GizmoData Cloud completa — plano de controle, portal e todos os planos de dados GizmoSQL — é instalada nas suas contas AWS, Google Cloud ou Azure. Você tem a experiência de serviço gerenciado do GizmoData Cloud, sem que dados, credenciais e rede saiam dos seus limites. É assim que nossos clientes atuais do Cloud at Customer, entre eles Summation, Vaden Automotive e Company Wrench, operam hoje.
Quais nuvens uma única instalação pode gerenciar?
Qualquer combinação de AWS (EKS), Google Cloud (GKE) e Azure (AKS). Um plano de controle cadastra clusters Kubernetes em várias nuvens e regiões e os trata como um conjunto: padrões por região, configurações de instância por nuvem e governança de saída de dados entre regiões funcionam entre as nuvens.
A GizmoData precisa acessar minha conta?
Não de forma contínua. A instalação é feita com Terraform e Helm no seu pipeline, com políticas IAM que você revisa. A GizmoData publica imagens de contêiner assinadas e charts versionados; seu pipeline os baixa. Trabalhos de suporte que exijam acesso direto têm escopo e duração definidos por você.
Como são feitas as atualizações?
Cada versão tem uma tag de versionamento semântico e registro de alterações. Antes da aprovação, um teste de fumaça de ponta a ponta provisiona um cluster GizmoSQL real, aguarda DNS e TLS, conecta um cliente Arrow Flight SQL e executa uma consulta — revertendo automaticamente em caso de falha. Você aplica então a versão ao sandbox, à homologação e à produção pelo seu próprio pipeline.
Quanto custa?
O Cloud at Customer é licenciado como GizmoSQL Enterprise (por vCPU), mais um projeto de instalação e suporte dimensionado conforme o número de nuvens, ambientes e integrações. A computação e o armazenamento em nuvem são cobrados pelo seu provedor, nos compromissos de contratação existentes.
Posso começar com Cloud at Customer e depois migrar para GizmoData Cloud — ou o contrário?
Sim. Ambos executam o mesmo software com o mesmo modelo de objetos; assim, organizações, catálogos e definições de clusters são transferíveis. Em ambos os casos, os dados ficam nos seus buckets.